
মঙ্গলবার, ২৭ অক্টোবর ২০২৬, ০৩:০৪ অপরাহ্ন

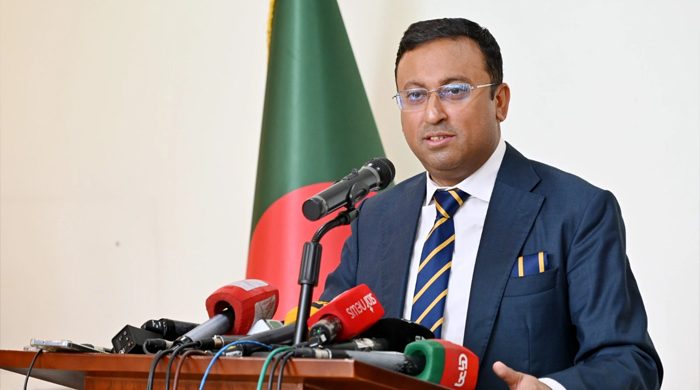
সাইবার নিরাপত্তাঝুঁকির কারণে সাময়িকভাবে বন্ধ থাকার পর পুনরায় সচল হয়েছে বাংলাদেশ ব্যাংকের ওয়েবসাইট। আজ রোববার (২৫ অক্টোবর) সকাল ৮টা থেকে ওয়েবসাইটটি চালু করা হয়েছে বলে জানিয়েছেন বাংলাদেশ ব্যাংকের নির্বাহী পরিচালক ও মুখপাত্র আরিফ হোসেন খান।
তিনি জানান, জরুরি নিরাপত্তাঝুঁকি এড়াতে বৃহস্পতিবার থেকে ওয়েবসাইটটি বন্ধ রাখা হয়েছিল। ঝুঁকি বিশ্লেষণ শেষে এটি পুনরায় চালু করা হয়েছে।
কেন্দ্রীয় ব্যাংক সূত্র জানায়, ওয়েবসাইটের নিরাপত্তা দুর্বলতা শনাক্ত ও সমাধানে কাজ করেছেন সংশ্লিষ্ট প্রযুক্তিবিদেরা। একই ধরনের সতর্কতামূলক ব্যবস্থার অংশ হিসেবে পিএইচপিভিত্তিক কয়েকটি ব্যাংকের ওয়েবসাইটও সাময়িকভাবে বন্ধ রাখা হয়েছিল।
এর আগে, বৃহস্পতিবার (২২ অক্টোবর) জরুরি নিরাপত্তাঝুঁকির কারণে বাংলাদেশ ব্যাংকের ওয়েবসাইটে প্রবেশ করা যাচ্ছিল না। তখন আরিফ হোসেন খান জানিয়েছিলেন, নিরাপত্তা সমস্যা ও সম্ভাব্য ঝুঁকি এড়াতে সতর্কতামূলক ব্যবস্থা হিসেবে ওয়েবসাইট বন্ধ রাখা হয়েছে। প্রয়োজনীয় নিরাপত্তাব্যবস্থা নিশ্চিত করার পর এটি আবার চালুর উদ্যোগ নেওয়া হবে বলেও সংশ্লিষ্ট সূত্র জানিয়েছিল।
সংশ্লিষ্ট সূত্র ও আন্তর্জাতিক সংবাদমাধ্যমের প্রতিবেদন অনুযায়ী, পিএইচপি প্রোগ্রামিং ভাষার দুটি গুরুতর নিরাপত্তা ত্রুটি নিয়ে বিশ্বব্যাপী সতর্কতা জারি হয়েছিল। এসব ত্রুটি কাজে লাগিয়ে সম্ভাব্য হামলাকারীরা দূর থেকে সার্ভারে অননুমোদিত নির্দেশনা কার্যকর করার সুযোগ পেতে পারেন। এতে সার্ভারের ফাইল, ডেটাবেজ ও গুরুত্বপূর্ণ তথ্য ঝুঁকির মুখে পড়ার আশঙ্কা থাকে।
বাংলাদেশ ব্যাংকের পাশাপাশি পিএইচপিভিত্তিক আরও কয়েকটি ব্যাংক ও প্রতিষ্ঠানের ওয়েবসাইটেও সতর্কতামূলক ব্যবস্থা নেওয়া হয়েছিল বলে জানা গেছে। তবে এসব নিরাপত্তা ত্রুটি কাজে লাগিয়ে বাংলাদেশ ব্যাংকের ওয়েবসাইটে কোনো সাইবার হামলা হয়েছিল কি না, সে বিষয়ে নিশ্চিত তথ্য পাওয়া যায়নি।
সরকারের অ্যাসপায়ার টু ইনোভেট (এটুআই) প্রকল্পের কর্মকর্তারা জানিয়েছেন, ন্যাশনাল পোর্টাল ফ্রেমওয়ার্কের আওতাধীন প্রায় ৩৬ হাজার ৫০০টি ওয়েবসাইট পিএইচপিতে তৈরি নয়। ফলে সেগুলো এই নির্দিষ্ট ত্রুটির সরাসরি ঝুঁকিতে পড়ার কথা নয়।
পিএইচপি একটি বহুল ব্যবহৃত সার্ভারভিত্তিক প্রোগ্রামিং ভাষা। সরকারি প্রতিষ্ঠান, সংবাদমাধ্যম, ই-কমার্স প্ল্যাটফর্মসহ বিভিন্ন অনলাইন সেবা পরিচালনায় এ প্রযুক্তি ব্যবহৃত হয়। তবে কোনো ওয়েবসাইটে পিএইচপি ব্যবহার করা হলেই সেটি ঝুঁকিপূর্ণ হয়ে পড়ে না। ব্যবহৃত সফটওয়্যারের সংস্করণ, নিরাপত্তা হালনাগাদ এবং সার্ভারের সুরক্ষাব্যবস্থার ওপর ঝুঁকির মাত্রা নির্ভর করে।
এদিকে বিজিডি ই-গভ সার্ট সংশ্লিষ্ট প্রতিষ্ঠানগুলোকে পিএইচপির ব্যবহৃত সংস্করণ যাচাই, নিরাপত্তা হালনাগাদ এবং প্রয়োজন অনুযায়ী সার্ভারে প্রবেশাধিকার সীমিত করার পরামর্শ দিয়েছে।
© সর্বস্বত্ব স্বত্বাধিকার সংরক্ষিত । এই ওয়েবসাইটের কোনো লেখা, ছবি, ভিডিও অনুমতি ছাড়া ব্যবহার বেআইনি।